
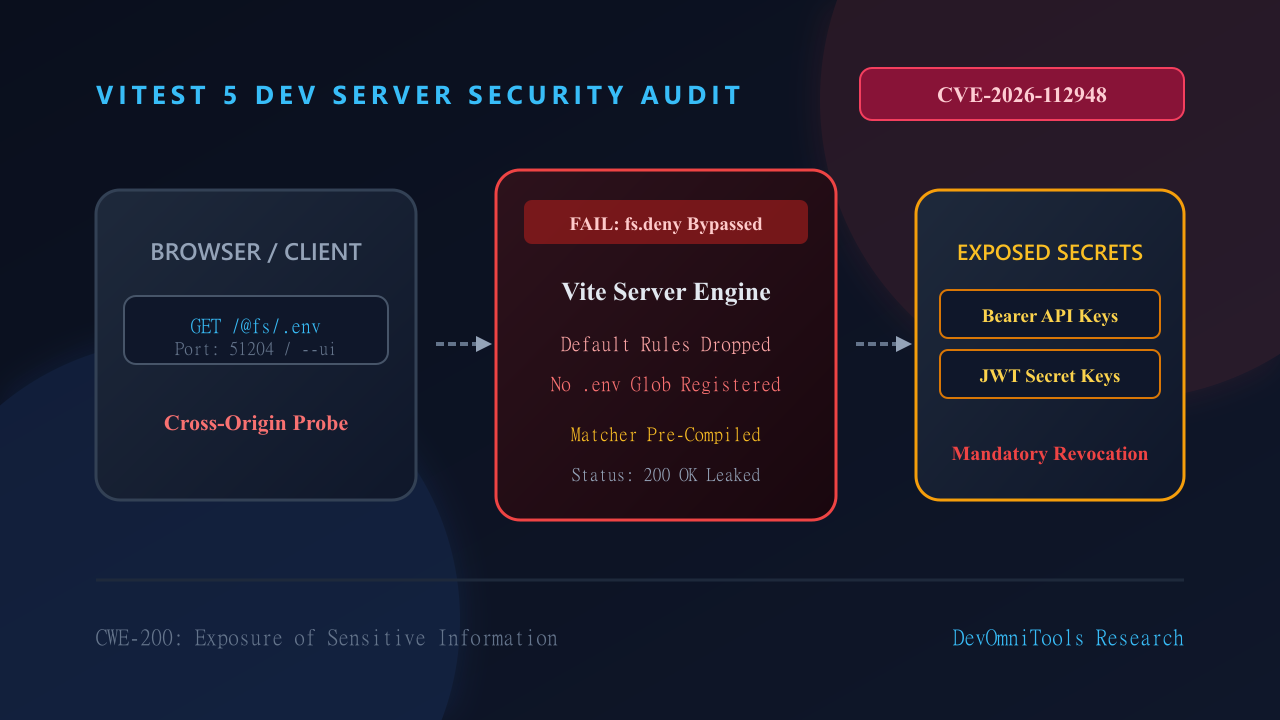
Überprüfung des Secret-Leaks im Vitest-Entwicklungsserver (CVE-2026-112948)
Analyse von CVE-2026-112948 in Vitest 5. Erfahren Sie, warum server.fs.deny .env-Dateien nicht geschützt hat und wie Tokens mit CSPRNG rotiert werden.
Anleitung lesenDEVOMNITOOLS / Anleitungen für Entwickler
Praktische Anleitungen und detaillierte Tutorials zum Prüfen von Tokens, Zertifikaten und SVG-Symbolen direkt mit modernen Browser-Werkzeugen.
Analyse von CVE-2026-112948 in Vitest 5. Erfahren Sie, warum server.fs.deny .env-Dateien nicht geschützt hat und wie Tokens mit CSPRNG rotiert werden.
Anleitung lesen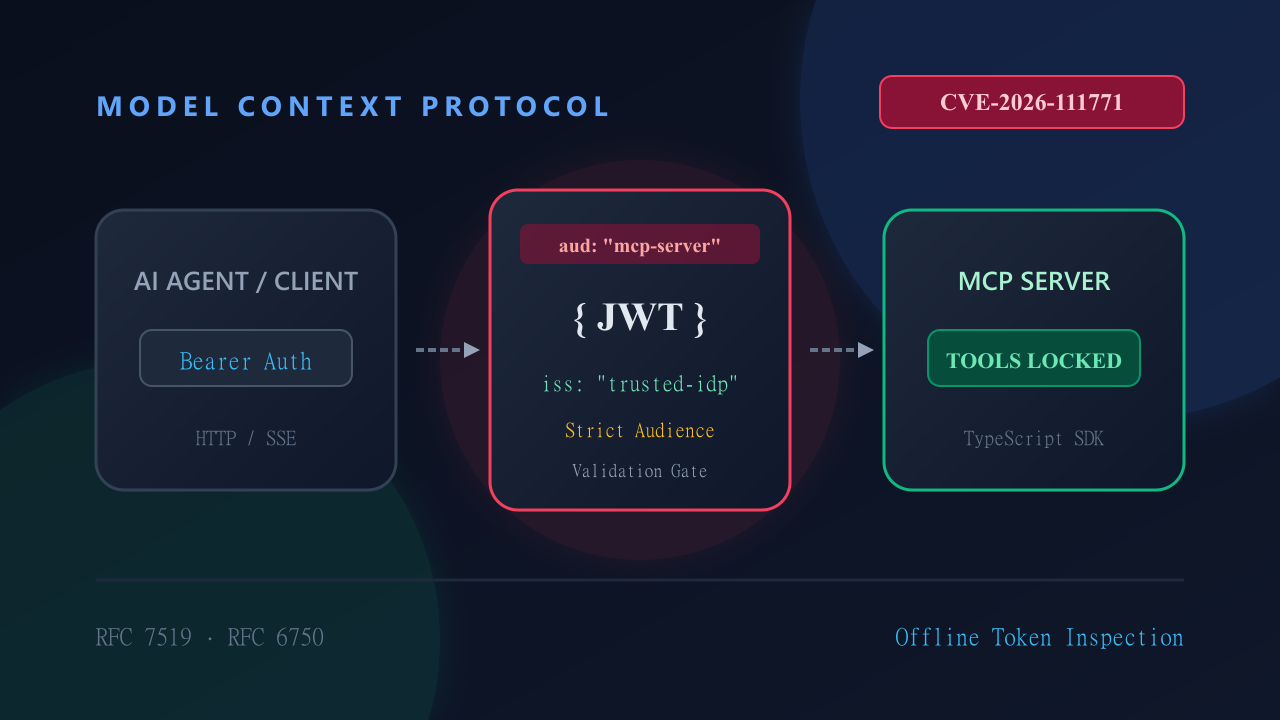
Diagnostizieren und beheben Sie CVE-2026-111771 im Model Context Protocol (MCP) TypeScript SDK. Prüfen Sie Audience-Claims lokal im Browser.
Anleitung lesen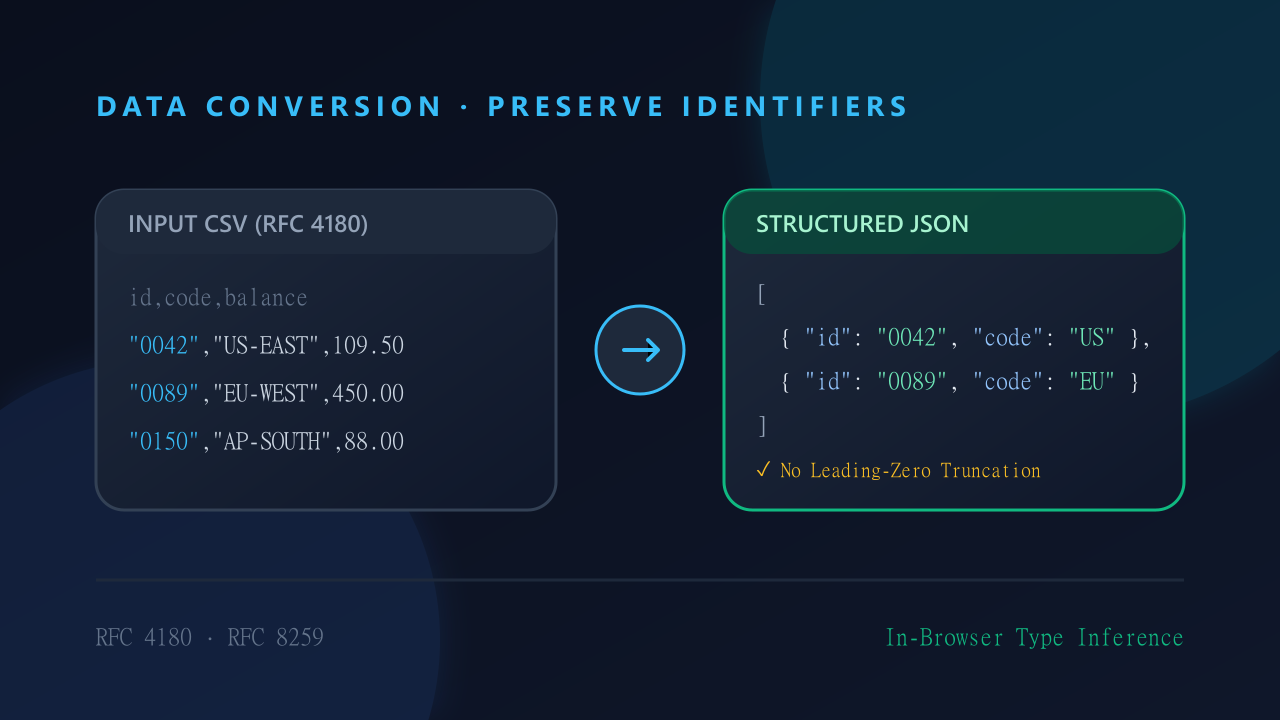
CSV lokal umwandeln: Beispiele für führende Nullen, Kommas in Anführungszeichen und Typerkennung. Ergebnisse vor dem Export prüfen.
Anleitung lesen
Prüfen Sie JWT-Header und Claims im Browser. Erfahren Sie, was Dekodieren zeigt, warum es keine Signaturprüfung ersetzt und wie Sie Tokens schützen.
Anleitung lesen
Untersuchen Sie PEM-Zertifikate und Zertifikatsanträge lokal. Vergleichen Sie ihre Felder und unterscheiden Sie einen CSR von einem ausgestellten Zertifikat.
Anleitung lesen
Erstellen Sie eine TTF-Schrift aus SVG-Pfaden im Browser. Laden Sie die Schrift herunter, kopieren Sie CSS und prüfen Sie Format- und Zugänglichkeitsgrenzen.
Anleitung lesenUnsere Entwickleranleitungen bieten fundierte technische Schritt-für-Schritt-Anleitungen, die auf offiziellen RFC-Spezifikationen und modernen Webstandards basieren. Jede Anleitung erläutert Ausführungsgrenzen im Client, Sicherheitsaspekte, reproduzierbare Fehlerbehebung und reale Randfälle. Der Schwerpunkt liegt auf Mustern ohne Datenabfluss, sodass Entwickler kryptografische Tokens prüfen, öffentliche Schlüssel analysieren und Datenformate konvertieren können, ohne sensible Daten an externe Server zu senden.
Alle Transformationen laufen isoliert im Browserspeicher über die Web Crypto API, ohne dass Daten an Dritte übertragen werden.
Die Anleitungen folgen exakt RFC 7519 für JWT, RFC 4180 für CSV und RFC 5280 für X.509 für garantierte Standardkonformität.
Jeder Leitfaden enthält reproduzierbare synthetische Testdaten, die direkt in jeder Entwicklungsumgebung nachvollzogen werden können.
Alle Leitfäden werden anhand offizieller IETF- und W3C-Spezifikationen auditiert, einschließlich RFC 7519, RFC 2986, RFC 4180 und RFC 5280. Jeder Codebaustein wird mit standardisierten Testvektoren verifiziert, um uneingeschränkte Portabilität zu gewährleisten.
Ausnahmslos ja. Sämtliche Lösungen nutzen ausschließlich standardisierte Browser-APIs ohne externe Netzwerkaufrufe oder Telemetriedienste und eignen sich daher ideal für regulierte Banken- und Hochsicherheitsnetzwerke.
Alle Variablen und Schlüssel existieren nur in flüchtigen lexikalischen Funktionsbereichen. Bei Beendigung des Vorgangs oder Schließen des Tabs geben moderne JavaScript-Engines den Speicher über Garbage Collection vollständig frei, ohne Persistenz auf Datenträgern.