
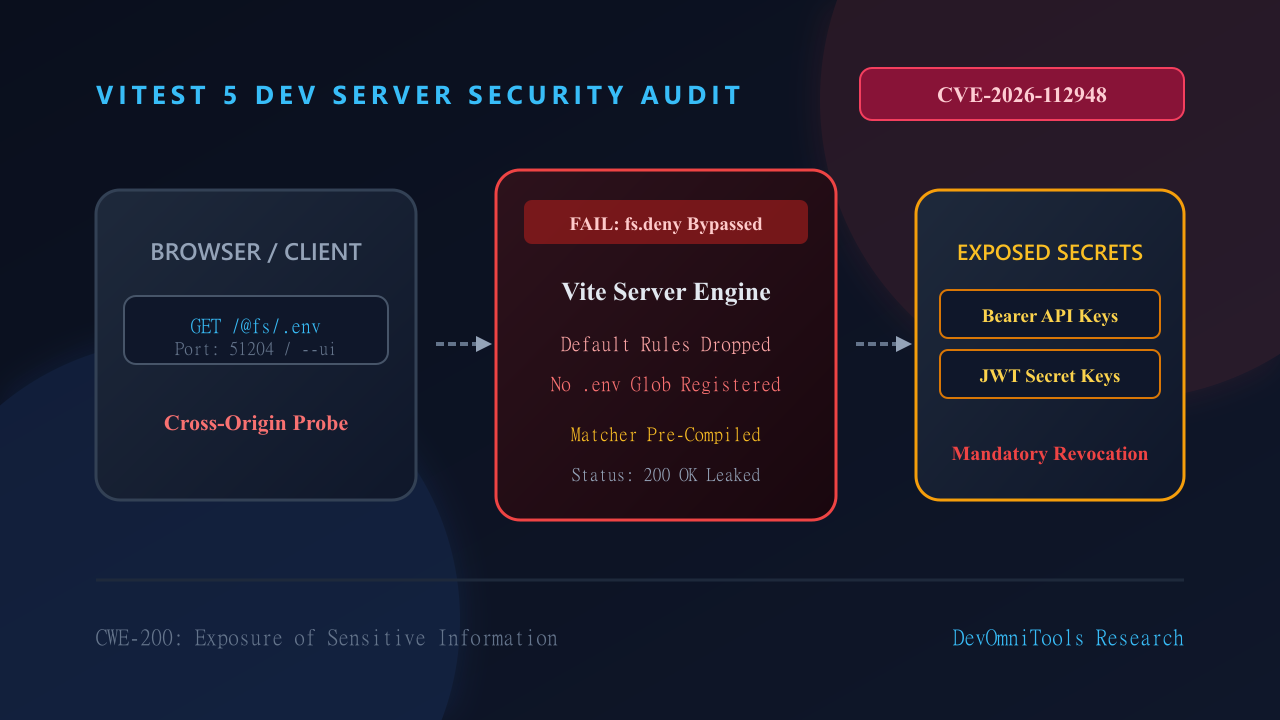
Auditoría de fuga de secretos del servidor de desarrollo de Vitest (CVE-2026-112948)
Análisis de CVE-2026-112948 en Vitest 5. Aprenda por qué server.fs.deny no protegió archivos .env y cómo rotar tokens con CSPRNG.
Leer guíaDEVOMNITOOLS / Guías para desarrolladores
Instrucciones prácticas para inspeccionar tokens, certificados e iconos SVG con herramientas del navegador.
Análisis de CVE-2026-112948 en Vitest 5. Aprenda por qué server.fs.deny no protegió archivos .env y cómo rotar tokens con CSPRNG.
Leer guía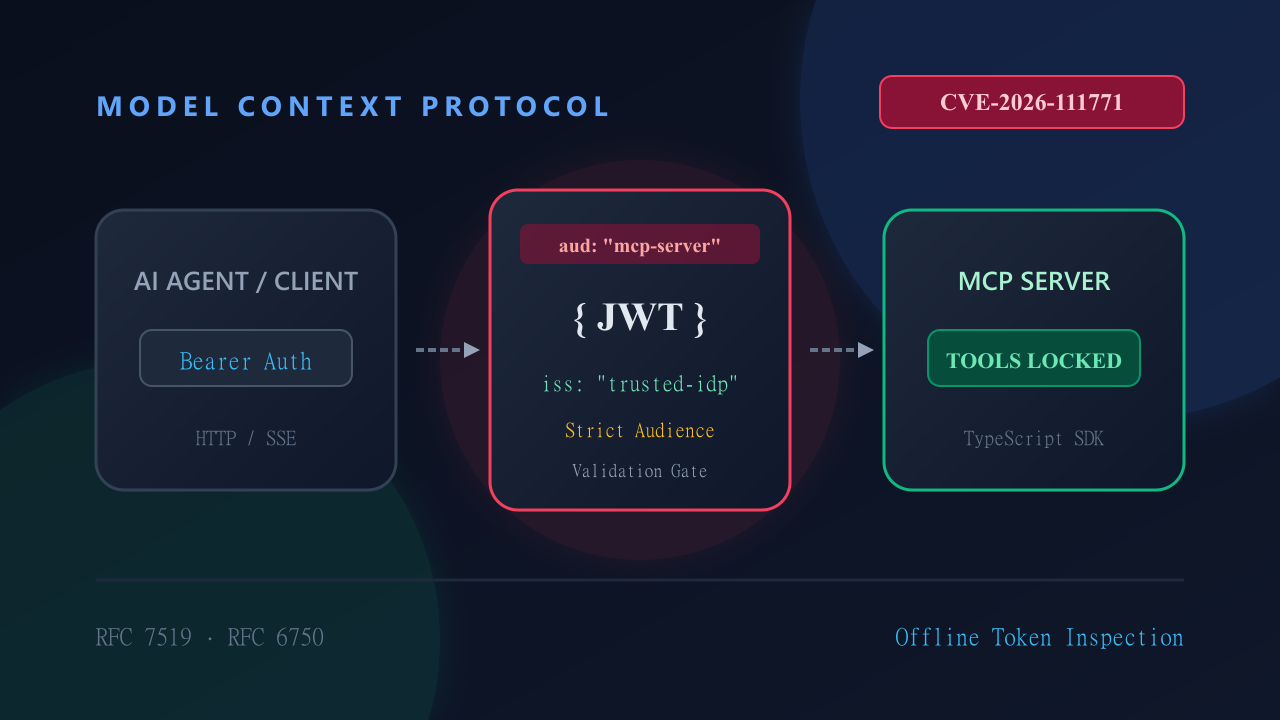
Diagnostique y solucione CVE-2026-111771 en el SDK TypeScript de Model Context Protocol. Compruebe por qué se aceptaron tokens de otros servicios y verifique reclamos localmente.
Leer guía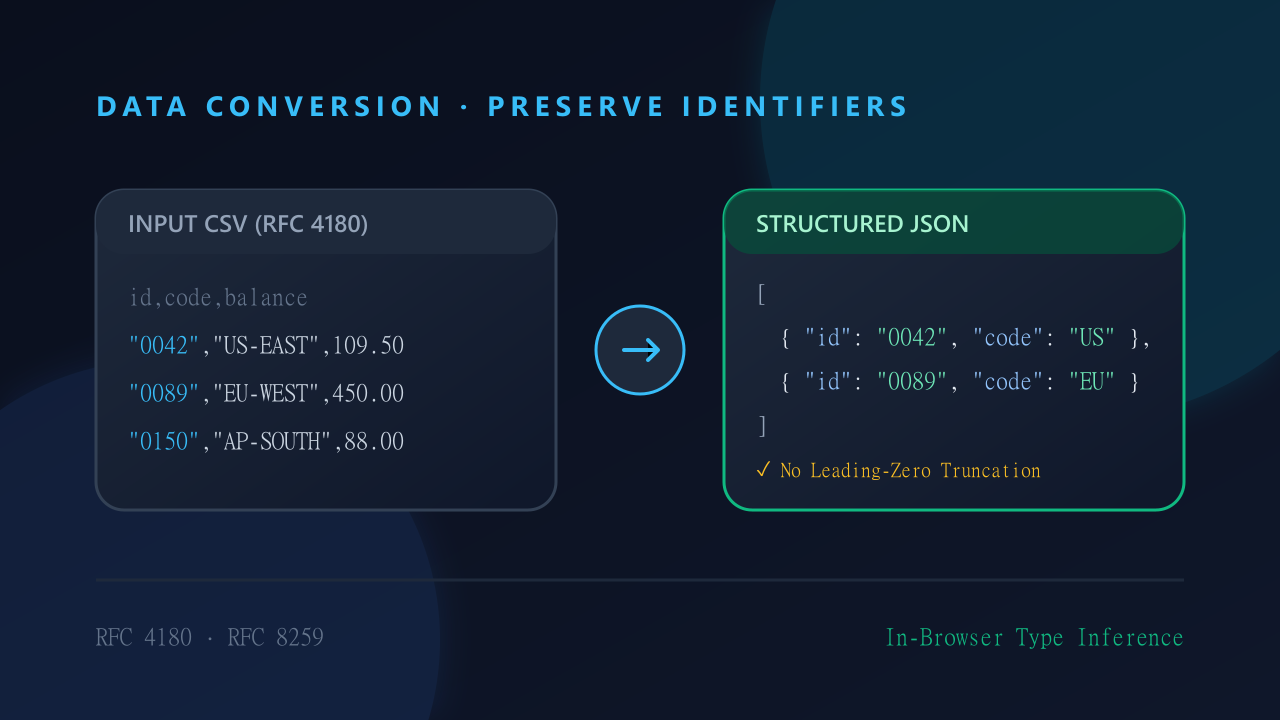
Convierte CSV localmente con ejemplos de IDs con ceros iniciales, comas entre comillas e inferencia de tipos. Revisa el resultado antes de exportar.
Leer guía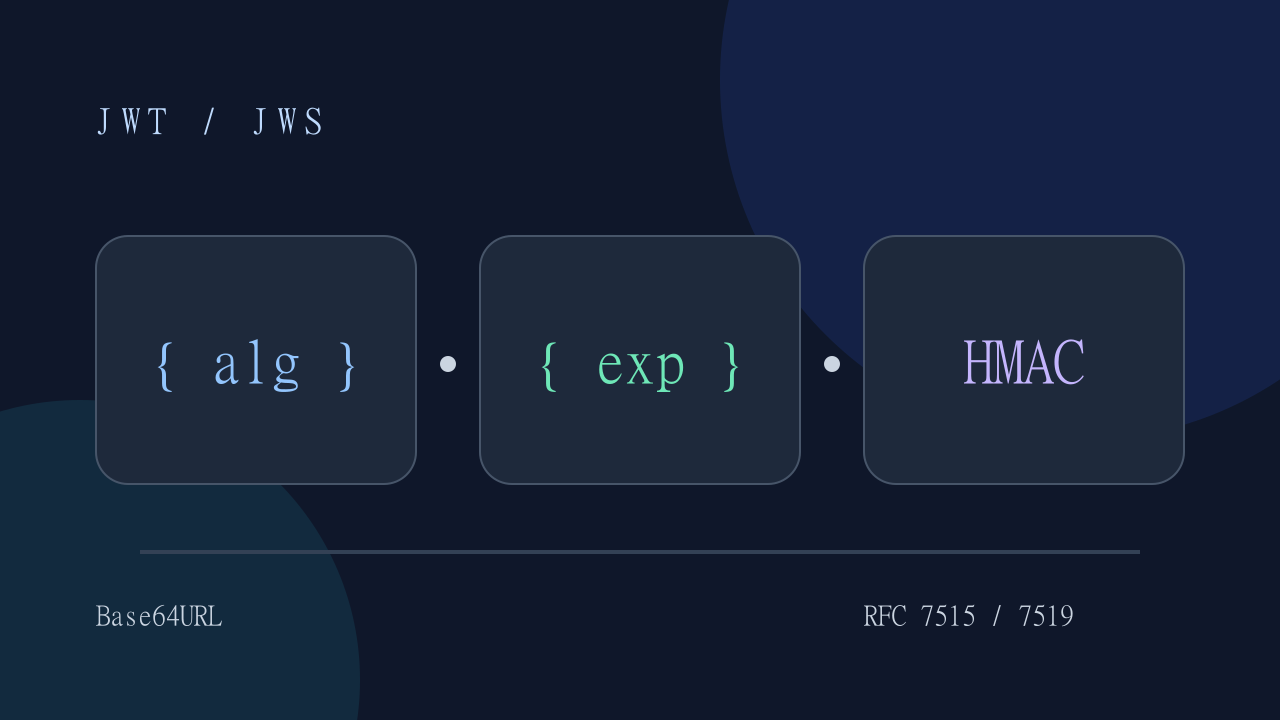
Inspeccione cabeceras y datos JWT en el navegador. Sepa qué revela la decodificación, qué no verifica y cómo tratar credenciales sensibles.
Leer guía
Inspeccione certificados PEM y solicitudes de firma localmente. Compare sus campos y distinga una CSR de un certificado ya emitido.
Leer guía
Genere una fuente TTF con trazados SVG en el navegador. Descargue la fuente, copie el CSS y compruebe los límites de formato y accesibilidad.
Leer guíaNuestras guías para desarrolladores ofrecen recorridos técnicos fundamentados en especificaciones oficiales de RFC y estándares web modernos. Cada guía detalla los límites de ejecución en el cliente, las compensaciones de seguridad, los pasos de depuración reproducibles y los casos extremos reales. Nos centramos en patrones de cero exfiltración, mostrando cómo inspeccionar tokens criptográficos, analizar claves públicas y convertir formatos complejos sin transmitir datos confidenciales a servidores externos.
Todas las transformaciones se ejecutan localmente usando Web Crypto API y motores modernos sin enviar datos a terceros.
Las guías siguen estrictamente RFC 7519 para JWT, RFC 4180 para CSV y RFC 5280 para X.509, garantizando compatibilidad estándar.
Cada artículo incluye ejemplos de prueba reproducibles y verificables directamente en cualquier entorno de desarrollo.
Todas las guías se auditan contra especificaciones oficiales de la IETF y el W3C, incluyendo RFC 7519, RFC 2986, RFC 4180 y RFC 5280. Cada fragmento de código y prueba criptográfica se valida con vectores de prueba reconocidos para garantizar compatibilidad universal.
Absolutamente. Todas las soluciones se ejecutan completamente en el cliente mediante APIs web estándar sin dependencias de red externas ni telemetría, lo que las hace seguras para redes bancarias y perímetros restringidos.
Todas las variables y claves residen exclusivamente en ámbitos léxicos locales efímeros. Al finalizar la ejecución o cerrar el documento, los motores V8 y JavaScriptCore liberan la memoria mediante recolección de basura, impidiendo la persistencia en cachés o discos locales.